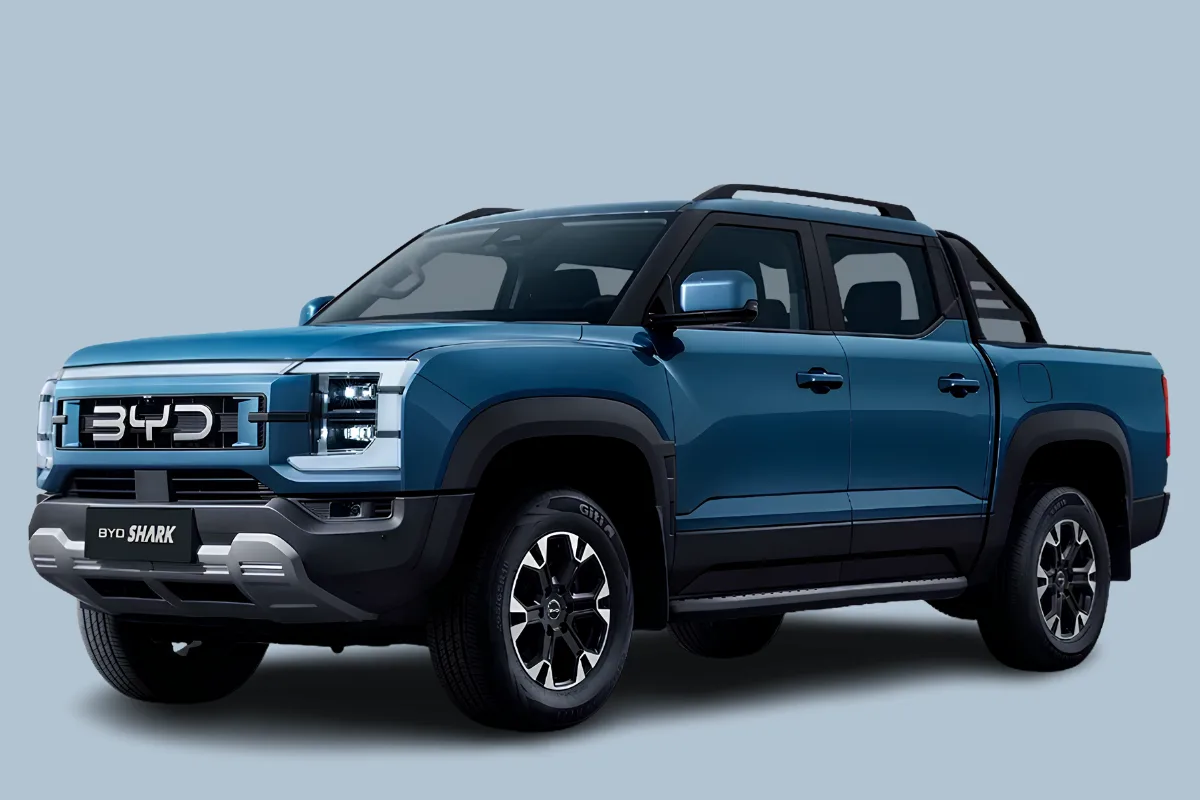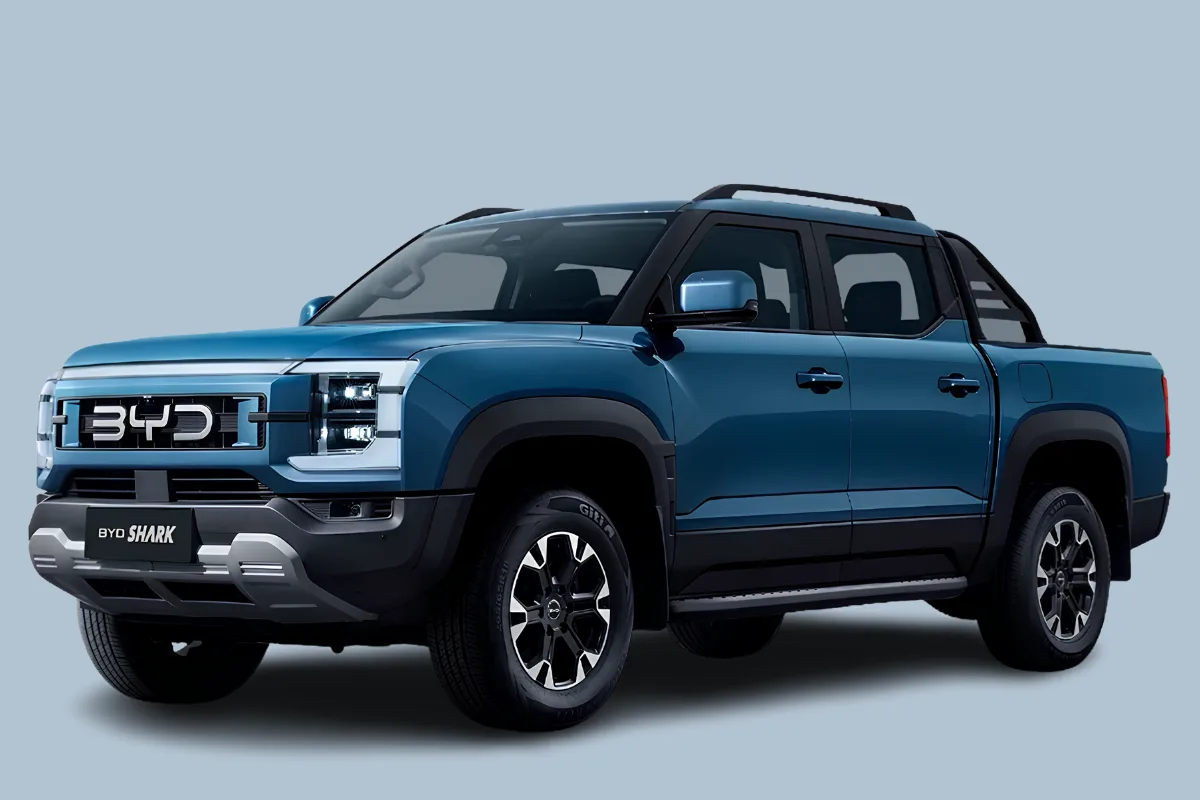
A BYD prepara uma atualização de segurança para corrigir vulnerabilidades identificadas no sistema multimídia da picape Shark. A falha foi descoberta por especialistas da empresa australiana Fortify Labs durante uma demonstração controlada de cibersegurança.
Segundo os pesquisadores, a vulnerabilidade permitiu acessar remotamente funções do veículo sem a exigência de senha ou outra barreira de autenticação no caminho explorado durante o teste.
Entre as ações demonstradas estavam o acionamento dos limpadores de para-brisa, o controle das travas das portas e dos faróis, além do acesso à localização do veículo. Os especialistas também relataram ter conseguido ativar o microfone da cabine e acessar informações de smartphones conectados, como contatos e histórico de chamadas.
Falha envolve sistema baseado em Android
A investigação identificou uma vulnerabilidade relacionada ao Android Debug Bridge (ADB), ferramenta utilizada para comunicação e depuração de dispositivos Android.
A picape Shark utiliza o sistema multimídia DiLink, baseado em Android e presente também em outros modelos da BYD e da marca Denza. Isso levou a fabricante a avaliar se seriam necessárias correções preventivas em outros veículos que utilizam sistemas semelhantes.
Em sua investigação, a BYD informou que o procedimento demonstrado dependia de acesso físico para confirmar a instalação de um aplicativo na central multimídia. A empresa afirmou estar desenvolvendo uma correção para remover o caminho que permitia ativar o ADB pela interface do sistema.
BYD prepara correção
Após a divulgação do caso, a divisão australiana da BYD iniciou uma investigação interna e anunciou o desenvolvimento de atualizações de software para corrigir a vulnerabilidade identificada na Shark.
A primeira correção está prevista para a picape, mas a fabricante também considera a possibilidade de implementar medidas preventivas em outros modelos de seu portfólio global.
O episódio reacende o debate sobre a segurança digital dos veículos modernos, que incorporam sistemas conectados, aplicativos, sensores e recursos controlados por software.
Especialistas defendem que entidades de avaliação automotiva, como Euro NCAP e Latin NCAP, discutam critérios específicos para medir a proteção contra ataques cibernéticos, complementando os testes tradicionais de segurança em colisões.